گواهی SSL یکی از اجزای مهم امنیت وب سایت است اما نصب آن به تنهایی برای حفظ اتصال امن کافی نیست. گواهی باید معتبر بماند و پیش از انقضا تمدید شود. تغییرات جدید Let’s Encrypt نیز نشان می دهد که مدیریت صحیح گواهی ها و خودکارسازی فرایند تمدید، در آینده اهمیت بیشتری خواهد داشت.
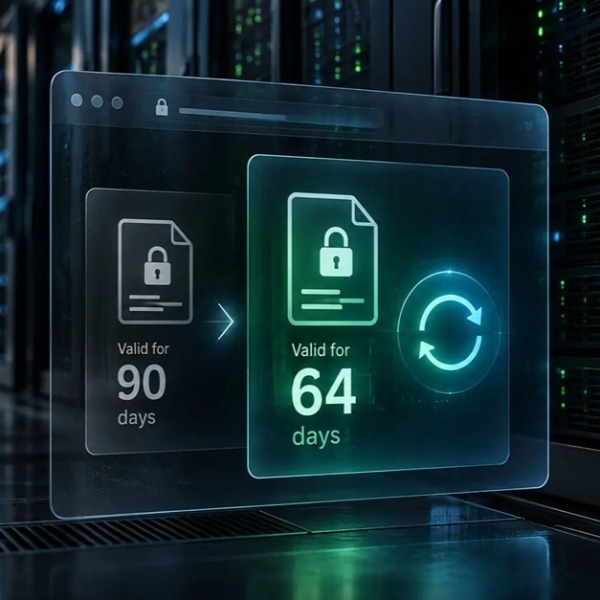
بر اساس اعلام رسمی Let’s Encrypt، گواهی های این مرجع از ۱۰ فوریه ۲۰۲۷ (۲۱ بهمن ۱۴۰۵) به صورت پیش فرض با اعتبار ۶۴روزه صادر یا تمدید خواهند شد. این دوره در فوریه ۲۰۲۸ نیز به ۴۵ روز کاهش پیدا می کند. هدف از کوتاه تر شدن عمر گواهی ها، کاهش ریسک ناشی از افشای کلیدهای خصوصی و صدور اشتباه گواهی است.
این تغییر به معنای پولی شدن SSL یا بی اعتبار شدن ناگهانی گواهی های فعلی نیست. مسئله اصلی این است که اگر تمدید گواهی به صورت دستی انجام شود یا فرایند خودکارسازی به درستی کار نکند، احتمال انقضای ناخواسته گواهی و نمایش هشدار امنیتی در مرورگر افزایش می یابد.
چرا اعتبار گواهی های SSL کوتاه تر می شود؟
در گذشته، بسیاری از گواهی های دیجیتال برای یک تا سه سال اعتبار داشتند. با گسترش استفاده از گواهی های کوتاه مدت، امکان محدود کردن مدت اعتبار یک گواهی افشاشده یا اشتباه صادرشده فراهم شد و مدیریت امنیت وب نیز به سمت فرایندهای خودکار حرکت کرد.
Let’s Encrypt با ارائه گواهی های رایگان ۹۰روزه، نقش مهمی در گسترش HTTPS ایفا کرد. اکنون این مرجع قصد دارد مدت اعتبار پیش فرض گواهی ها را در دو مرحله کاهش دهد:
- ۱۰ فوریه ۲۰۲۷: اعتبار پیش فرض گواهی ها به ۶۴ روز کاهش می یابد.
- ۱۶ فوریه ۲۰۲۸: اعتبار پیش فرض به ۴۵ روز می رسد.
این تاریخ ها مربوط به گواهی هایی هستند که از زمان اجرای تغییر، صادر یا تمدید می شوند. گواهی های معتبر قبلی صرفاً به دلیل این تصمیم باطل نخواهند شد.
کوتاه تر شدن دوره اعتبار به این معناست که زیرساخت های وب باید تمدید گواهی ها را با فواصل زمانی مناسب تری مدیریت کنند. برای وب سایت هایی که از سیستم های به روز و تمدید خودکار استفاده می کنند، این تغییر معمولاً نیازمند اقدام دستی مداوم نیست.

آیا کوتاه شدن اعتبار SSL باعث از دسترس خارج شدن سایت می شود؟
خیر کاهش دوره اعتبار به خودی خود باعث قطعی سایت نمی شود. مشکل زمانی ایجاد می شود که گواهی منقضی شود، تمدید آن شکست بخورد یا گواهی جدید به درستی روی وب سرور نصب نشود.
وقتی گواهی HTTPS منقضی شده باشد، مرورگر ممکن است به بازدیدکننده هشدار امنیتی نمایش دهد. چنین هشداری می تواند اعتماد کاربران را کاهش دهد و در عمل، دسترسی آن ها به سایت را دشوار کند.
برای جلوگیری از این وضعیت، سه موضوع اهمیت دارد:
تمدید خودکار گواهی: سیستم مدیریت گواهی باید بتواند پیش از انقضا، درخواست تمدید را اجرا کند.
نصب صحیح گواهی جدید: صدور گواهی به تنهایی کافی نیست. وب سرور نیز باید از گواهی معتبر و جدید استفاده کند.
پایش خطاهای تمدید: اگر فرایند تمدید به علت مشکل DNS، احراز هویت دامنه یا تنظیمات سرور شکست بخورد، مدیر سایت باید به موقع مطلع شود.
بنابراین، در خرید هاست و سرویس میزبانی، فقط رایگان بودن SSL را بررسی نکنید نحوه فعال سازی، تمدید و مدیریت گواهی نیز اهمیت دارد.
مدیران سایت برای جلوگیری از انقضای SSL چه کاری انجام دهند؟
برای آماده شدن در برابر تغییرات جدید، لازم نیست همه وب سایت ها فرایند مدیریت گواهی خود را از ابتدا بازنویسی کنند. اقدام مناسب به نوع سرویس میزبانی و روش فعلی تمدید SSL بستگی دارد.
۱. وضعیت تمدید خودکار گواهی را بررسی کنید
اگر گواهی از طریق قابلیت هایی مانند AutoSSL در cPanel یا ابزارهای سازگار با ACME مدیریت می شود، مطمئن شوید تمدید خودکار برای دامنه فعال است و فرایند به خطا نمی خورد.
فعال بودن یک گزینه به تنهایی کافی نیست بهتر است وضعیت گواهی و گزارش تمدیدهای قبلی نیز بررسی شود.
۲. اسکریپت های تمدید دستی را اصلاح کنید
برخی مدیران سرور از اسکریپت ها یا وظایف Cron استفاده می کنند که بر اساس زمان های ثابت، مانند ۶۰ یا ۸۰ روز، فرایند تمدید را اجرا می کنند. با کوتاه شدن اعتبار گواهی ها، این تنظیمات باید بازبینی شوند. Let’s Encrypt توصیه می کند سیستم های تمدید، در صورت پشتیبانی، از ACME Renewal Information یا ARI استفاده کنند.
این سازوکار می تواند زمان مناسب تمدید را به کلاینت اعلام کند. اگر سیستم شما از ARI پشتیبانی نمی کند و تمدید بر اساس فاصله ثابتی تا انقضا تنظیم شده است، زمان بندی را متناسب با عمر جدید گواهی اصلاح کنید.
۳. برای خطای تمدید هشدار فعال کنید
بخشی از مشکلات SSL زمانی رخ می دهند که مدیر سایت از شکست تمدید مطلع نمی شود. فعال سازی اعلان خطا می تواند امکان بررسی و رفع مشکل را پیش از انقضای گواهی فراهم کند.
در سرورهایی که مدیریت مستقیم دارند، علاوه بر صدور مجدد گواهی، باید نصب آن روی وب سرور و بارگذاری مجدد تنظیمات لازم نیز بررسی شود.
۴. گواهی فعال سایت را بررسی کنید
برای بررسی اولیه، دامنه را با HTTPS باز کنید و اطلاعات گواهی را در مرورگر ببینید. تاریخ انقضا، نام دامنه و اعتبار صادرکننده باید با وضعیت مورد انتظار مطابقت داشته باشند.
در سایت های تجاری، فروشگاه ها و سامانه های ثبت سفارش، بهتر است وضعیت گواهی و گزارش های تمدید به شکل دوره ای بررسی شوند زیرا از دسترس خارج شدن HTTPS می تواند مستقیماً بر تجربه کاربران اثر بگذارد.

هنگام خرید هاست، چه نکاتی درباره SSL مهم است؟
مدیر سایت برای استفاده از HTTPS باید علاوه بر تهیه گواهی، به سازگاری آن با دامنه، تنظیم صحیح وب سرور و تمدید به موقع توجه کند. انتخاب نوع میزبانی نیز در نحوه مدیریت این فرایند تأثیر دارد.
خرید هاست وردپرس با SSL رایگان و معتبر
در سایت های وردپرسی، گواهی SSL باید به درستی روی دامنه فعال شود تا صفحات سایت از طریق HTTPS در دسترس باشند. اگر از فروشگاه اینترنتی، فرم ثبت نام یا صفحات ورود کاربران استفاده می کنید، بررسی وضعیت گواهی اهمیت بیشتری پیدا می کند.
راست چین کلود برای سرویس های هاست وردپرس خود گواهی SSL رایگان ارائه می کند. بنابراین، هنگام خرید هاست وردپرس با SSL رایگان و معتبر می توانید مشخصات پلن ها و امکانات میزبانی را بررسی کنید و متناسب با نیاز سایت خود تصمیم بگیرید.
برای کاهش احتمال خطای SSL، پس از فعال سازی سرویس مطمئن شوید گواهی روی دامنه اصلی نصب شده و تمدید خودکار آن نیز به درستی انجام می شود.
خرید هاست لینوکس با امکان استفاده از SSL رایگان
هاست لینوکس برای طیف متنوعی از وب سایت ها و برنامه های تحت وب استفاده می شود. در این سرویس ها نیز فعال بودن HTTPS و مدیریت صحیح گواهی از مواردی است که باید هنگام انتخاب میزبان بررسی شود.
اگر قصد خرید هاست لینوکس را دارید، علاوه بر منابع، کنترل پنل، پشتیبانی و امکانات امنیتی، وضعیت گواهی SSL را نیز در نظر بگیرید. راست چین کلود در سرویس های هاست لینوکس خود SSL رایگان ارائه می کند.
در کنار گواهی رایگان، مهم است که فرایند صدور و تمدید آن با تنظیمات سرور سازگار باشد. کوتاه تر شدن عمر گواهی ها به معنی نیاز به خرید گواهی گران تر نیست آنچه اهمیت دارد، مدیریت صحیح چرخه اعتبار گواهی است.
خرید VPS و مدیریت SSL روی سرور
در سرور مجازی، مدیر سایت معمولاً کنترل بیشتری بر سیستم عامل، وب سرور و تنظیمات فنی دارد. این انعطاف پذیری برای پروژه های اختصاصی مفید است، اما مسئولیت پیکربندی صحیح گواهی نیز باید در نظر گرفته شود.
پیش از خرید VPS یا سرور مجازی بررسی کنید که نصب SSL، تنظیم دامنه و تمدید خودکار گواهی چگونه انجام می شود. راست چین کلود قابلیت ها و فناوری های SSL/TLS را در سرویس سرور مجازی خود معرفی کرده است بااین حال، نحوه صدور و تمدید گواهی برای هر دامنه به پیکربندی وب سرور و محیط اجرایی شما بستگی دارد.
در صورتی که مدیریت سرور را خودتان انجام می دهید، استفاده از کلاینت ACME سازگار، تنظیم Cron در صورت نیاز و فعال سازی هشدارهای خطا می تواند به جلوگیری از انقضای ناخواسته گواهی کمک کند.
آیا برای استفاده از SSL باید هزینه بیشتری پرداخت کرد؟
خیر. گواهی SSL معتبر الزاماً به معنی پرداخت هزینه جداگانه نیست. سرویس هایی مانند Let’s Encrypt گواهی های رایگان و قابل اعتماد برای HTTPS ارائه می کنند.
بااین حال، باید میان رایگان بودن گواهی و مدیریت صحیح آن تفاوت قائل شد. یک گواهی رایگان که به درستی نصب و تمدید می شود، می تواند ارتباط امن HTTPS را برقرار کند در مقابل، گواهی پولی نیز در صورت انقضا یا پیکربندی نادرست، لزوماً مانع بروز خطا نمی شود.
برای انتخاب سرویس مناسب، بررسی کنید که SSL در پلن موردنظر ارائه می شود یا خیر، چه کسی مسئول نصب و تمدید آن است و در صورت بروز خطا چه امکاناتی برای بررسی و رفع مشکل دارید.
جمع بندی
کوتاه تر شدن عمر گواهی های SSL بخشی از حرکت صنعت وب به سمت مدیریت خودکارتر و ایمن تر گواهی هاست. این تغییر نه به معنی پولی شدن SSL است و نه الزاماً باعث ایجاد مشکل برای وب سایت ها می شود به شرط آنکه تمدید گواهی، نصب نسخه جدید و پایش خطاها به درستی مدیریت شوند.
هنگام انتخاب میزبانی، علاوه بر منابع سخت افزاری و امکانات فنی، وضعیت SSL را نیز بررسی کنید. هاست وردپرس و هاست لینوکس راست چین کلود با ارائه گواهی SSL رایگان، امکان استفاده از HTTPS را فراهم می کنند و سرویس سرور مجازی نیز از فناوری های SSL/TLS پشتیبانی می کند. با انتخاب سرویس متناسب و تنظیم صحیح تمدید گواهی، می توانید ریسک خطاهای ناشی از انقضا را کاهش دهید و با اطمینان بیشتری از سایت خود نگهداری کنید.
سؤالات متداول
آیا گواهی های SSL رایگان از سال ۲۰۲۷ منقضی می شوند؟
گواهی های SSL همواره تاریخ انقضا دارند. طبق برنامه اعلام شده Let’s Encrypt، گواهی های پیش فرضی که از ۱۰ فوریه ۲۰۲۷ صادر یا تمدید شوند، ۶۴ روز اعتبار خواهند داشت. تغییر بعدی به اعتبار ۴۵روزه برای فوریه ۲۰۲۸ برنامه ریزی شده است.
آیا کوتاه شدن اعتبار SSL باعث قطعی سایت می شود؟
خیر. اگر گواهی به موقع تمدید و روی وب سرور نصب شود، کوتاه شدن دوره اعتبار به خودی خود باعث قطعی سایت نمی شود. خطر اصلی، شکست تمدید یا نصب نشدن گواهی جدید است.
آیا هاست وردپرس و لینوکس به SSL پولی نیاز دارند؟
نه لزوماً. در سرویس هایی که SSL رایگان ارائه می شود، می توان از گواهی معتبر رایگان استفاده کرد. انتخاب گواهی باید بر اساس نیاز فنی سایت و الزامات آن انجام شود، نه صرفاً قیمت گواهی.
در سرور مجازی چگونه از انقضای SSL جلوگیری کنیم؟
باید صدور و تمدید گواهی، نصب آن روی وب سرور و گزارش خطاها را مدیریت کنید. استفاده از کلاینت ACME سازگار با ARI و فعال سازی هشدار تمدید ناموفق می تواند به کاهش ریسک کمک کند.

No comment